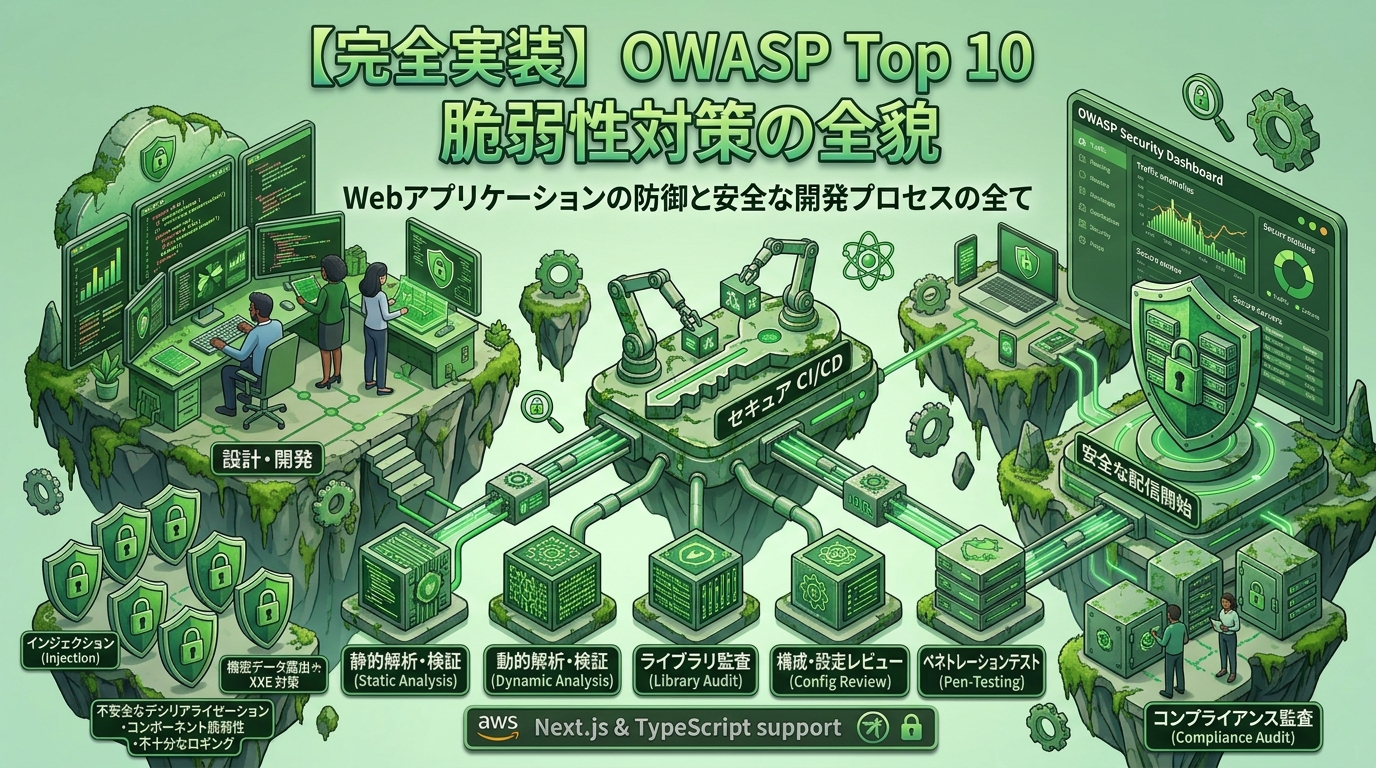
この記事でわかること:OWASP Top 10対策の要点まとめ
OWASP Top 10が開発現場で重要な理由
Webアプリケーションを開発・運用するうえで、セキュリティ対策は「あれば望ましい機能」ではなく「なければならない基本要件」になっています。実際、IPA(情報処理推進機構)や海外のセキュリティ機関が発表するインシデントレポートでは、既知の脆弱性を突いた攻撃が原因の侵害が毎年多数を占めています。
OWASP Top 10は、Webアプリケーションに存在する最も重大なセキュリティリスクを10項目にまとめたリストです。このリストは世界中の開発現場で参照されており、PCI DSS(クレジットカード業界のセキュリティ基準)などの公式規格でも準拠が求められています。開発者がOWASP Top 10を把握しておくことで、設計・実装・テストの各フェーズで具体的な脆弱性を意識した判断ができるようになります。
各脆弱性の実害と対策の全体像を先出し
本記事では、関連リソースも参考にしながら、、OWASP Top 10(2021年版)の中から特に被害件数・影響範囲が大きいカテゴリを取り上げ、攻撃の仕組みと実装レベルの対策を解説します。取り上げる主なカテゴリと実害の概要は次のとおりです。
- A03: Injection(SQLインジェクションなど):不正なクエリによるデータ漏洩・改ざん・DB削除
- A03: XSS(クロスサイトスクリプティング):セッション盗難・フィッシング・マルウェア配布
- A01: Broken Access Control:認可不備による他ユーザーデータへの不正アクセス
- A02: Cryptographic Failures:暗号化の不備による機密情報の平文露出
- A07: Identification and Authentication Failures:認証の不備によるアカウント乗っ取り
各カテゴリについて、攻撃者の視点で脆弱性の悪用シナリオを示したうえで、防御側が取るべき実装上の具体的な手段を紹介します。
実装レベルで即使えるテクニックの予告
本記事では、関連リソースも参考にしながら、コードの断片や設定例を交えながら解説を進めます。具体的には、PHPのPDOやPythonのSQLAlchemyを用いたプリペアドステートメントの実装、ReactやVueにおけるXSS対策の出力処理、Content-Security-Policyヘッダーの設定方法などを取り上げます。普段の開発作業の中で即座に参照・適用できる内容を中心にまとめています。
OWASP Top 10とは?セキュリティ基礎を理解する
OWASPの組織概要と信頼性
OWASP(Open Worldwide Application Security Project)は、Webアプリケーションセキュリティの研究・啓発を目的とした非営利団体です。2001年に設立され、現在は世界250以上の支部と数万人のボランティアメンバーが活動しています。OWASPが公開するドキュメントやツールはすべて無償で利用でき、商業的な利害関係に依存しない中立的な情報源として、政府機関・金融機関・大手テクノロジー企業のセキュリティポリシーにも広く採用されています。
OWASP Top 10はその代表的な成果物のひとつであり、世界中のセキュリティ専門家が収集した実際のインシデントデータをもとに作成されています。単なる理論的なリストではなく、現実の攻撃トレンドを反映している点が信頼性の根拠となっています。
Top 10リストの更新履歴と2021年版の変更点
OWASP Top 10は2003年に初版が公開され、その後2007年・2010年・2013年・2017年・2021年と数年ごとに改訂されています。2021年版では、以下のような主要な変更が行われました。
- 「Broken Access Control」が1位に上昇(2017年版では5位)
- 「Cryptographic Failures」が新たに2位に設定(旧名「Sensitive Data Exposure」から名称変更・再定義)
- 「Insecure Design」(安全でない設計)が新カテゴリとして追加(A04)
- 「Software and Data Integrity Failures」が新カテゴリとして追加(A08)
- 「Server-Side Request Forgery(SSRF)」が新カテゴリとして追加(A10)
これらの変更は、クラウドネイティブ化・マイクロサービス化・CI/CDパイプラインの普及といった開発環境の変化を反映したものです。
なぜ開発者がOWASPを学ぶべきか
セキュリティはセキュリティエンジニアだけの責任領域ではありません。脆弱性の多くは、設計・コーディングの段階で混入するものであり、開発者自身がセキュリティを意識した実装を行うことが根本的な対策になります。OWASPはその学習のための体系的なフレームワークを無償で提供しており、実際の攻撃手法と対策を結びつけた形で学べる点が特徴です。
OWASP Top 10(2021年版)カテゴリ一覧
2021年版のTop 10カテゴリと概要は以下のとおりです。ランキングは「被害の深刻度」「発生頻度」「悪用可能性」などを複合的に評価したスコアに基づいています。
| 順位 | カテゴリID | カテゴリ名 | 概要 |
|---|---|---|---|
| 1位 | A01 | Broken Access Control(アクセス制御の不備) | 認可チェックの欠如により、権限外のリソースにアクセス可能になる |
| 2位 | A02 | Cryptographic Failures(暗号化の失敗) | 暗号化の不備・廃止された暗号アルゴリズムの使用による機密情報の露出 |
| 3位 | A03 | Injection(インジェクション) | SQLi・コマンドインジェクション・LDAPiなど、外部入力の不適切な処理 |
| 4位 | A04 | Insecure Design(安全でない設計) | 設計段階でのセキュリティ考慮不足による構造的な欠陥 |
| 5位 | A05 | Security Misconfiguration(セキュリティの設定ミス) | デフォルト設定のまま運用、不要な機能の有効化、エラーメッセージの露出など |
| 6位 | A06 | Vulnerable and Outdated Components(脆弱で古いコンポーネント) | 既知の脆弱性を持つライブラリ・フレームワークの使用 |
| 7位 | A07 | Identification and Authentication Failures(識別と認証の失敗) | 弱いパスワードポリシー、セッション管理の不備、MFA未実装など |
| 8位 | A08 | Software and Data Integrity Failures(ソフトウェアとデータの整合性の失敗) | CI/CDパイプラインへの不正挿入、署名検証の欠如など |
| 9位 | A09 | Security Logging and |
CSRF(クロスサイトリクエストフォージェリ)の仕組みと防御実装
CSRFは、ユーザーが意図しないリクエストを攻撃者が代わりに送信させる攻撃手法です。ブラウザがCookieを自動送信する仕組みを悪用するため、ユーザーが正規サイトにログイン中であれば、悪意のあるサイトからのリクエストにも認証情報が付与されてしまいます。OWASP Top 10においてもたびたびリストアップされてきた古典的かつ今なお現役の脆弱性です。
- CSRFが成立する条件:ユーザーが対象サイトにログイン済みであること、セッションCookieが自動送信される設定であること、サーバー側がリクエストの正当性を検証していないこと
- セッションCookieの悪用:ブラウザはドメインに対応するCookieを自動的に付与するため、外部サイトからのフォーム送信でも正規ユーザーのリクエストとして処理されてしまう
- 被害例:ユーザーが気づかないまま送金処理が実行される、メールアドレスやパスワードが書き換えられる、管理者権限が付与されるなど
CSRF攻撃の具体的シナリオ:偽サイトから銀行に送金
典型的なCSRF攻撃のシナリオを具体的に見ていきましょう。攻撃者はまず、銀行サイトの送金フォームのエンドポイントを把握します。次に、そのエンドポイントへ自動的にリクエストを送信する偽ページを作成し、被害者をそこへ誘導します。
- imgタグによる自動GETリクエスト:攻撃者は
<img src="https://bank.example.com/transfer?to=attacker&amount=100000">のようなタグを偽ページに埋め込みます。ブラウザが画像を読み込もうとするだけで、GETリクエストがCookieつきで送信されます - formタグによる自動POSTリクエスト:JavaScriptを使って
form.submit()を自動実行することで、ページ表示と同時にPOSTリクエストを送信できます。ユーザーには何も見えません - GETリクエストが特に危険な理由:GETは副作用がないHTTPメソッドとして設計されていますが、サーバー側が状態変更にGETを使用している場合、imgタグやaタグを用いた単純な誘導だけで攻撃が成立します。重要な処理にはPOSTを使い、GETで状態変更を行わないことが基本原則です
- SPAとCSRFの関係性:React・Vueなどを使ったSPAでは、認証にJWTをLocalStorageで管理しCookieを使わない構成が増えています。この場合、Cookieの自動送信が起きないためCSRFのリスクは低下しますが、XSSと組み合わせるとLocalStorage上のトークンを盗まれるリスクが生じます。認証方式とCSRF対策はトレードオフを理解した上で選択する必要があります
CSRFトークン・SameSite属性・二重送信クッキーの実装
CSRFを防ぐ主要な手法として、CSRFトークン、SameSite Cookie属性、DoubleSubmitCookieパターンの3つがあります。実装レベルで各手法の仕組みを理解しておきましょう。
- サーバー側CSRFトークンの生成・検証:サーバーはセッションごとにランダムなトークンを生成し、フォームの隠しフィールドとして埋め込みます。送信時にサーバー側でセッションのトークンとフォームのトークンを照合し、不一致であればリクエストを拒否します。Pythonのコード例として、
import secrets; token = secrets.token_hex(32)で暗号論的に安全なトークンを生成できます - SameSite属性の使い分け:
Set-Cookie: session=xxx; SameSite=Strictは同一オリジンからのリクエストにのみCookieを送信します。SameSite=Laxはトップレベルのナビゲーション(リンククリック)には送信しますが、img・formの自動送信には送りません。SameSite=Noneはクロスサイトでも送信されるため、必ずSecure属性と組み合わせてHTTPS接続限定にする必要があります。現代的なブラウザでは未指定時にLaxがデフォルトになりつつあります - DoubleSubmitCookieパターン:サーバーがセッション状態を持てないステートレスな構成向けの手法です。ランダムな値をCookieとリクエストパラメータの両方に含め、サーバー側で両者が一致するかを検証します。攻撃者は被害者のCookieを読み取れないため、リクエストパラメータに正しい値を設定できず攻撃が失敗します
認証・認可の脆弱性:壊れた認証とアクセス制御の実装対策
OWASP Top 10 2021では、A01:Broken Access Control(壊れたアクセス制御)が1位にランクインし、A07:Identification and Authentication Failures(識別と認証の失敗)も引き続きリストに含まれています。認証と認可はアプリケーションセキュリティの根幹であり、実装ミスが直接的なデータ漏洩や不正操作につながります。
- A01のリスク:水平・垂直権限昇格、URLの直接アクセスによる認可バイパス、他ユーザーのリソースへのアクセスなど
- A07のリスク:弱いパスワードポリシー、平文パスワード保存、セッション管理の不備、多要素認証の欠如など
- 失敗パターン:パスワードをMD5でハッシュ化して保存する、ログイン後にセッションIDを再生成しない、管理画面URLを予測しやすい形にするなど
安全なパスワードハッシュとセッション管理の実装
パスワードの安全な保存と適切なセッション管理は、認証セキュリティの基本中の基本です。多くの実装で依然として危険なアプローチが使われているため、正しい実装を把握しておくことが重要です。
- bcrypt / Argon2によるハッシュ化:bcryptはコストパラメータ(ワークファクター)によって計算コストを調整できるパスワードハッシュ関数です。Node.jsでは
bcrypt.hash(password, 12)のようにコスト12以上を推奨します。Argon2はPassword Hashing Competition(PHC)の優勝アルゴリズムで、メモリコスト・並列度・反復回数を調整でき、より新しいシステムでは積極的に採用すべき選択肢です - MD5・SHA1が危険な理由:MD5やSHA1は汎用ハッシュ関数であり、GPUを使った並列計算で1秒間に数十億回の試行が可能です。レインボーテーブル(ハッシュ値と平文の対応表)を用いた攻撃では、ソルトなしのMD5ハッシュは数秒で逆引きできます。ソルトを付与したとしても、計算速度が速すぎるためブルートフォース攻撃に対して実用的な耐性がありません
- セッションID固定化攻撃と再生成:セッション固定化攻撃は、ログイン前に取得したセッションIDをログイン後もサーバーが継続使用してしまう脆弱性を利用します。対策として、ログイン成功時には必ずセッションIDを再生成(
session_regenerate_id(true)など)します。また、セッションの有効期限設定、ログアウト時のセッション完全破棄、アイドルタイムアウトの実装も併せて行う必要があります
JWTの安全な実装とRBACによるアクセス制御
まとめ
本記事では、関連リソースも参考にしながら、、OWASP Top 10(2021年版)を起点に、Webアプリケーションが直面する主要なセキュリティリスクとその対策を解説しました。SQLインジェクションやXSSに代表されるインジェクション系の脆弱性、認可・認証の不備、暗号化の欠陥、そしてCSRFに至るまで、いずれも「知っていれば防げる」攻撃手法です。攻撃の仕組みを理解することが、実装レベルでの適切な対策につながります。
各脆弱性に共通して言えるのは、「ユーザー入力を信頼しない」「最小権限の原則を徹底する」「サーバー側で検証・制御を完結させる」という基本姿勢の重要性です。プレースホルダーによるSQLインジェクション防止、出力時のエスケープ処理によるXSS対策、CSRFトークンの実装など、いずれも既に確立された手法が存在します。新規開発時はもちろん、既存システムの改修時にもこれらの対策を標準的なチェック項目として組み込むことが求められます。
OWASP Top 10はあくまで「最低限押さえるべきリスクの出発点」であり、すべてのセキュリティリスクを網羅したリストではありません。アプリケーションの特性や扱うデータの機密性に応じて、脅威モデリングや定期的な脆弱性診断、ペネトレーションテストといった追加的な取り組みも検討してください。セキュリティ対策は一度実施して終わりではなく、継続的に見直すプロセスとして位置づけることが重要です。
次のアクションとして、まず自社・自チームの既存コードベースにおいて、本記事で取り上げた各カテゴリの対策が実装されているかをコードレビューの観点で確認することをお勧めします。また、OWASPが公式に提供するOWASP Testing GuideやOWASP ASVS(Application Security Verification Standard)も参照することで、より体系的なセキュリティ評価基準を取り入れることができます。継続的なセキュリティ学習の第一歩として、OWASPの公式サイト(owasp.org)を定期的に確認する習慣をつけることも有効です。